數發部成立先進AI資安風險小組 政府機關與關鍵基礎設施先做3件事
AI代理工具降低攻擊門檻並加快漏洞利用,資安署要求盤點關鍵系統、降低曝險及建立備份備援;跨部會小組將推動短中長期防護。
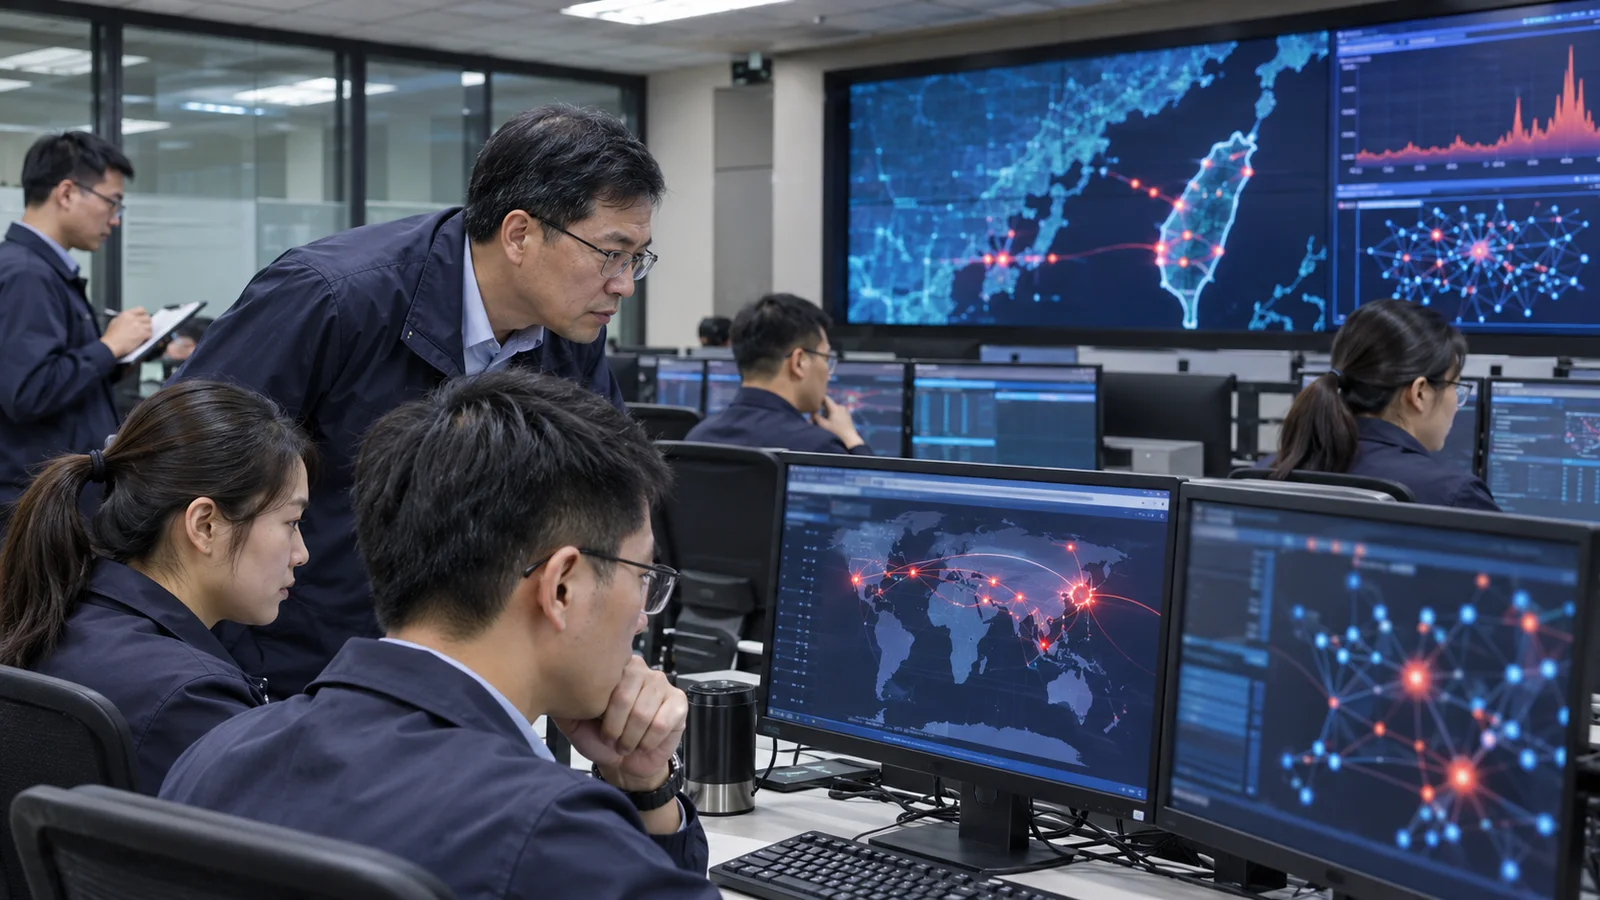
生成式AI與代理工具開始具備自動掃描、撰寫攻擊程式及大量試探帳號的能力,數位發展部已成立「先進AI資安風險因應小組」,把相關部會與關鍵基礎設施主管機關拉進同一套通報與決策流程。11月3日資安通報應變年會再度說明,短期工作不是追逐每一個新模型,而是盤點重要系統、降低不必要曝險,以及確保備份與備援能在事故發生時真正啟用。
AI改變的是攻擊的速度與規模。過去需要專業人員逐步研究的漏洞,現在可由工具協助閱讀程式碼、產生釣魚內容或反覆測試弱密碼。攻擊者不必完全自動化就能提高效率,防守端若仍靠人工收到通報後逐台處理,時間差會擴大。政府成立跨部會小組的價值,在於把威脅情資、修補優先順序與關鍵服務影響放在同一張圖上。
資安署提出的短期方向是「加速防禦」。各機關與電力、交通、金融、通訊、醫療等關鍵基礎設施應先列出不能中斷的系統,關閉不必要的對外服務,確認老舊軟體是否仍能獲得安全更新。系統如果沒有清楚負責人、資產清冊與維護期限,再先進的AI掃描也只會產生大量無人處理的警報。
第二道工作是漏洞處置。主管機關可發布修補指引並利用商用或自主工具掃描,但掃到弱點不等於完成修補。醫院、鐵路或水電系統不能隨意停機,更新前需要測試相容性、安排切換窗口與回復方案。政策若只用「修補率」評比,可能迫使單位在缺乏測試下趕工,反而造成服務中斷。
第三道工作是備份與備援。備份必須與正式環境隔離、定期還原演練,否則勒索軟體可能連備份一起加密;備援中心也要確認網路、帳號與供電不與主系統共享同一個故障點。資安署署長在年會強調基本功,原因正在於大型事故通常不是單一未知漏洞造成,而是弱密碼、權限過大、缺少分區與未驗證備份連續疊加。
中期政策延伸到資通訊產品與供應鏈安全。政府採購不能只看價格與功能,還要要求安全更新年限、漏洞通報窗口、軟體物料清單及外包商存取紀錄。若設備交付後由不同承包商維護,帳號沒有回收、遠端連線沒有稽核,供應鏈便成為攻擊者繞過內部防線的入口。採購契約必須把修補責任和事故通報時限寫清楚。
長期目標則包括國際情資合作與自主AI防禦能力。台灣需要取得國際模型與威脅資料,也要避免把國家防護完全綁在單一供應商。自主能力不代表每套模型都自己開發,而是能檢驗工具輸出、保護敏感資料、切換服務並保留人工決策。任何AI自動封鎖若缺少審核,都可能把正常流量或關鍵維運誤判為攻擊。
企業也不應把這項政策理解成只有政府機關需要處理。關鍵基礎設施大量依賴民間供應商,攻擊者常從承攬商、客服或雲端帳號進入。TWCERT/CC的警訊若只停在資訊部門信箱,沒有轉成修補工單、風險接受或停用決策,通報數量再多也無法降低曝險。董事會與營運主管須知道哪些服務在事故中會停止、多久能恢復。
成立小組只是治理起點。外界需要看到可衡量的結果,包括重大漏洞平均修補時間、關鍵系統盤點覆蓋率、備份還原演練成功率與跨機關通報時間。這些資料可用分級或匿名方式公開,不必暴露防禦細節。若政策只描述AI威脅很嚴重,卻沒有期限、責任與演練結果,跨部會機制容易停留在會議名稱。