韓國軍事基地放行190輛中國聯網車,F-35設施曝風險
韓國軍方清查發現約190輛中國製聯網車進入軍事基地,部分基地部署F-35;資料傳輸、車載鏡頭與管制漏洞成焦點。
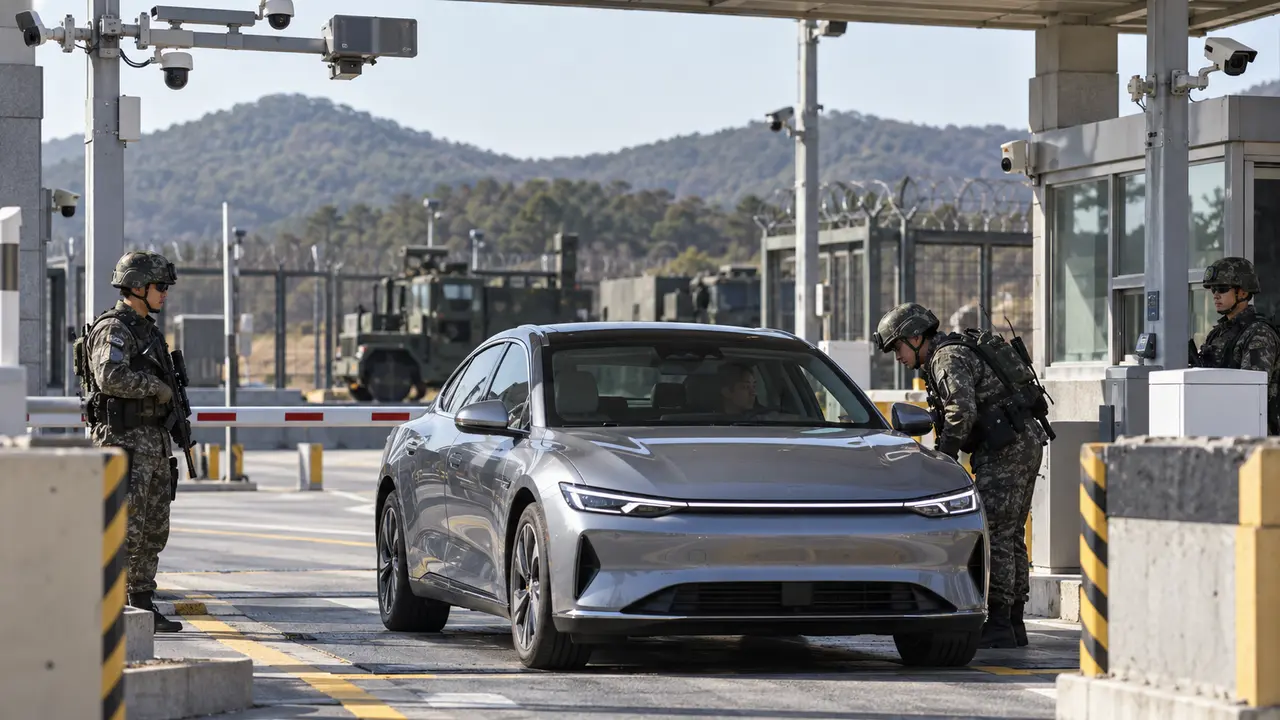
韓國國會議員姜大植取得的資料顯示,約190輛中國品牌聯網汽車已登記可進出軍事基地,涉及比亞迪等車款,通行範圍包含釜山海軍作戰基地、鎮海潛艦基地、清州第17戰鬥機聯隊及醴泉第16戰鬥機聯隊。這些基地與潛艦、F-35戰機及KF-21測試有關,使一般民用車的感測器和連線功能突然成為國防資安問題。
現代聯網車通常配有多組鏡頭、全球定位系統、雷達、麥克風、行車資料紀錄和行動網路模組,功能用於駕駛輔助、導航、遠端診斷及軟體更新。車輛進入基地後,理論上可能拍攝道路、建物與人員動線,也可能留下位置和時間資訊。這些能力不代表資料必然被傳往境外,但軍事安全不能只等到外洩證據出現才建立規則。
事件核心並不是某一國品牌天生有罪,而是通行制度沒有跟上車輛數位化。過去基地檢查多聚焦人員身分、車牌和實體物品,現在一輛車本身就是持續運作的感測平台。若規定只限制手機拍照,卻讓車身十多個鏡頭與雲端連線維持開啟,安全措施便停留在上一個技術年代。
韓國軍方需要先釐清190輛車的用途、持有人身分、進入頻率與可接近區域。官兵或承包商的私人車、運輸服務與訪客車輛,風險和替代方案不同;全面禁用可能影響人員權益,毫無限制則留下盲點。基地可依敏感程度分區,對核心區域要求停放在外圍、遮蔽鏡頭、關閉連線或改乘接駁車。
技術管制還要能被驗證。車主在設定頁關閉定位,不一定代表底層系統完全停止蒐集;拔除通訊卡也可能影響安全功能。軍方可與獨立資安機構建立測試標準,檢查資料種類、儲存位置、遠端存取和更新權限,並把要求適用於所有具有相同能力的車輛,不應只用國籍作為唯一代理指標。
聯網車供應鏈涉及車廠、零件商、電信商、雲端平台與手機應用程式,資料流向比品牌標誌更複雜。即使車輛在韓國銷售合規,軍事基地的安全門檻仍可高於一般道路。採購與通行規範應要求廠商揭露資料傳輸、保留期限、加密和政府調取條件,否則管理者無法判斷哪些功能能進入敏感區域。
基地既有通行證也不能永久有效。車輛軟體更新可能新增鏡頭功能、遠端診斷或資料共享,即使初次審查合格,數月後的系統能力也可能不同。定期重新檢測、更新車款清單和撤銷不再符合條件的許可,才能讓門禁制度跟上快速變動的軟體。
這起爭議也會波及全球汽車市場。美國、歐洲與其他國家已開始關注聯網車的國家安全和個資風險,限制若缺乏一致技術標準,可能滑向以安全之名設置貿易壁壘。最有說服力的做法,是把可測量的風險寫成共同規範:哪些感測器、資料傳輸與遠端控制能力在何種區域不得啟用。
目前公開資訊沒有證明這190輛車已把韓國基地資料傳出,也沒有證明特定車主從事間諜活動。已知事實是具備大量感測與連線能力的民用車,能依既有制度進入高度敏感設施。韓國軍方若只在新聞曝光後清點品牌,缺口仍會留給其他國家或其他供應商;若改以功能、資料和區域分級管理,這場爭議才可能變成有效的安全改革。